
Proteger a informação dos clientes na sua PME envolve combinar três frentes: práticas de segurança digital (senhas fortes, controle de acesso, criptografia), políticas internas claras e adequação à LGPD. Tudo isso é possível mesmo sem uma equipe de TI dedicada; o que muda é a escala das ferramentas, não a lógica de proteção. A boa notícia é que boa parte das ações mais eficazes tem custo zero ou muito baixo.
Ao longo deste artigo, você vai encontrar uma explicação sobre quais tipos de dados merecem atenção, o que a LGPD exige de negócios do seu porte, práticas de segurança de dados que qualquer equipe consegue adotar, ferramentas acessíveis e, ao final, um checklist organizado por nível de maturidade digital para que você identifique por onde começar.
Quais dados dos clientes a sua PME precisa proteger
Nem toda informação coletada pelo seu negócio tem o mesmo grau de sensibilidade, e entender essa diferença é o ponto de partida para qualquer estratégia de proteção de dados. Os dados pessoais; nome, CPF, endereço, data de nascimento; identificam a pessoa de forma direta. Já os dados financeiros; número de cartão, conta bancária, histórico de compras; envolvem riscos maiores em caso de exposição.
Existe ainda uma terceira categoria que muitas PMEs ignoram: os dados de comportamento e navegação. Quando alguém acessa sua loja virtual, interage com seu WhatsApp Business ou responde uma pesquisa de satisfação, você acumula informações sobre hábitos e preferências. Esses dados também estão sob o guarda-chuva da LGPD e merecem o mesmo cuidado.
A legislação brasileira classifica alguns desses dados como sensíveis, como informações sobre saúde ou origem étnica, e exige tratamento ainda mais rigoroso. Para a maioria das PMEs, o foco prático recai sobre CPF, dados de pagamento e histórico de compras; informações que aparecem no cadastro da loja, no processamento via Pix e nas listas de contatos de clientes.
O que a LGPD exige de PMEs sobre proteção de informação
A Lei Geral de Proteção de Dados se aplica a empresas de todos os portes, sem exceção. O que muda para negócios menores é o nível de complexidade esperado na implementação; a ANPD (Autoridade Nacional de Proteção de Dados) publicou guias específicos para agentes de pequeno porte, reconhecendo que as exigências precisam ser proporcionais à realidade de cada empresa.
Os pontos centrais que toda PME precisa considerar são: ter uma base legal para coletar cada tipo de dado (consentimento do cliente, execução de contrato ou legítimo interesse, por exemplo), garantir que o cliente possa acessar ou solicitar a exclusão de suas informações e manter um canal de atendimento para essas solicitações. Esse canal não precisa ser sofisticado; um e-mail dedicado já cumpre a função.
O tratamento diferenciado para pequenas empresas não significa isenção de responsabilidade. Significa que a ANPD tende a considerar o contexto e a capacidade operacional do negócio ao avaliar eventuais irregularidades. Documentar as práticas adotadas; mesmo que de forma simples; demonstra boa-fé e reduz riscos em caso de questionamento.
Práticas de baixo custo para proteger a informação dos clientes
Nem toda medida de segurança exige investimento alto. Algumas ações podem ser implementadas no mesmo dia e já reduzem boa parte dos riscos mais comuns em PMEs.
Senhas fortes e autenticação em dois fatores
A autenticação em dois fatores (2FA) é uma das barreiras mais eficazes contra acessos não autorizados e custa zero para ativar. Ela funciona em e-mails corporativos, sistemas de gestão, redes sociais do negócio e aplicativos de pagamento; basta acessar as configurações de segurança de cada serviço e seguir os passos indicados.
Para gerenciar senhas sem precisar memorizá-las todas, existem gerenciadores gratuitos como Bitwarden que armazenam credenciais com criptografia. O princípio é simples: cada sistema deve ter uma senha única e longa, e ninguém da equipe deve compartilhá-la por mensagem ou anotá-la em papéis visíveis.
Controle de acesso por função
O princípio do menor privilégio determina que cada pessoa da equipe acesse apenas o que é necessário para realizar seu trabalho. Quem atende clientes no balcão não precisa visualizar o histórico financeiro completo da empresa. Quem gerencia o estoque não precisa acessar dados de cartão de clientes.
Essa separação reduz o risco de exposição acidental e limita o impacto caso uma conta seja comprometida. Em sistemas de gestão e plataformas de e-commerce, essa configuração costuma estar disponível nas opções de usuários e permissões; vale revisar quem tem acesso a quê no seu negócio hoje.
Atualizações e backups regulares
Softwares desatualizados são uma das principais portas de entrada para ataques. As atualizações de sistema corrigem vulnerabilidades conhecidas, e adiá-las por semanas equivale a deixar uma janela aberta. A recomendação é ativar as atualizações automáticas em todos os dispositivos usados pelo negócio.
Os backups automáticos em nuvem protegem contra ransomware; um tipo de ataque que bloqueia o acesso aos dados e exige pagamento para liberá-los. Serviços como Google Drive, OneDrive ou Dropbox oferecem planos gratuitos ou de baixo custo que já atendem a maioria das PMEs. O importante é garantir que os backups aconteçam com regularidade e que os arquivos possam ser recuperados quando necessário.
Ferramentas de segurança digital acessíveis para PMEs
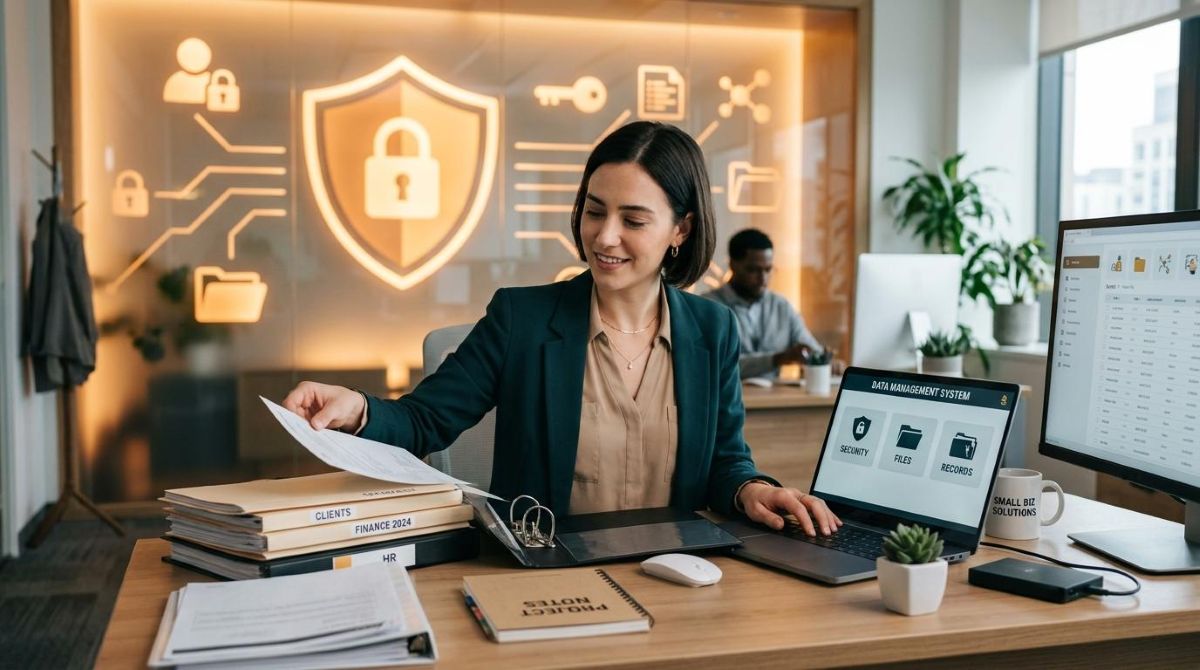
A escolha das ferramentas certas depende do estágio digital do seu negócio, mas algumas categorias são fundamentais para qualquer operação que lide com dados de clientes.
As principais categorias a considerar são:
- Antivírus: versões gratuitas como Avast ou Malwarebytes oferecem proteção básica contra malware para computadores e dispositivos da equipe.
- Firewall: presente nos sistemas operacionais Windows e macOS sem custo adicional; basta garantir que esteja ativado.
- Criptografia em trânsito: sites e lojas virtuais devem ter certificado SSL (o cadeado na barra do navegador), que protege os dados enquanto trafegam entre o cliente e o servidor.
- VPN: para equipes que trabalham de forma remota ou usam redes públicas, uma VPN criptografa a conexão e reduz o risco de interceptação de dados.
- Apps de pagamento com proteção integrada: soluções de cobrança como, por exemplo, o Mercado Pago, contam com camadas de segurança nativas; tokenização e criptografia; que reduzem a exposição de dados financeiros dos clientes sem exigir configuração adicional da PME.
A combinação dessas ferramentas cria uma base sólida de proteção de dados sem demandar expertise técnica avançada. O ponto de partida é garantir que o básico esteja ativo em todos os dispositivos usados pelo negócio.
Como criar uma cultura de proteção de dados na equipe
Ferramentas protegem sistemas, mas não protegem contra o erro humano; e a maioria dos vazamentos em PMEs tem origem justamente aí. Clicar em um link de phishing, compartilhar uma senha por WhatsApp ou enviar um arquivo com dados de clientes para o e-mail errado são situações que acontecem com frequência e que nenhum antivírus consegue evitar sozinho.
Treinamentos curtos e com regularidade fazem diferença. Não é preciso organizar workshops elaborados: uma conversa de 15 minutos sobre como identificar e-mails suspeitos, combinada com regras claras sobre quais canais podem ser usados para compartilhar informações de clientes, já eleva o nível de segurança da informação da equipe. Documentar essas regras; mesmo que em um documento simples; ajuda a criar referência e responsabilidade.
A cultura de proteção começa pela liderança do negócio. Quando quem empreende adota boas práticas de forma visível; usando 2FA, não compartilhando senhas, respeitando as políticas internas; passa uma mensagem clara para toda a equipe de que segurança de dados é prioridade, não burocracia.
Checklist de proteção de dados por nível de maturidade digital
Identificar em qual estágio o seu negócio se encontra ajuda a priorizar as ações certas sem tentar fazer tudo ao mesmo tempo. O checklist abaixo organiza as medidas por nível de complexidade:
Nível iniciante; ações imediatas e de baixo custo:
- Ativar autenticação em dois fatores em e-mails e sistemas principais
- Criar senhas únicas para cada serviço (usar gerenciador gratuito)
- Instalar antivírus e garantir que o firewall esteja ativo
- Configurar backup automático em nuvem para arquivos do negócio
Nível intermediário; políticas e ferramentas estruturadas:
- Documentar uma política interna de uso de dados e dispositivos
- Configurar controle de acesso por função nos sistemas de gestão
- Ativar criptografia SSL no site ou loja virtual
- Realizar treinamento com a equipe sobre phishing e boas práticas
- Criar um canal de atendimento para solicitações de titulares de dados (LGPD)
Nível avançado; monitoramento e plano de resposta:
- Implementar monitoramento contínuo de acessos e alertas de atividade suspeita
- Elaborar um plano de resposta a incidentes (o que fazer em caso de vazamento)
- Realizar auditoria com regularidade sobre quem acessa quais dados
- Considerar a contratação de um DPO (encarregado de dados) ou consultoria especializada em LGPD
Esse checklist permite que cada PME identifique seu ponto de partida e avance de forma gradual. Proteger a informação dos clientes não é uma meta com data de conclusão; é um processo contínuo de melhoria.
Perguntas frequentes sobre proteção de dados em PMEs
PMEs podem ser multadas por não proteger dados de clientes?
Sim. A LGPD prevê sanções para empresas de todos os portes, e as multas podem chegar a 2% do faturamento anual, com limite de R$ 50 milhões por infração. A ANPD considera o porte da empresa ao aplicar penalidades, mas isso não equivale a isenção; demonstrar que o negócio adotou medidas proporcionais de proteção é o que faz diferença em caso de investigação.
Qual é o primeiro passo para proteger os dados dos clientes numa PME?
O ponto de partida é mapear quais dados são coletados, onde ficam armazenados e quem tem acesso a eles. Esse diagnóstico inicial revela os maiores riscos do negócio e permite priorizar ações de acordo com o impacto potencial; em vez de tentar resolver tudo ao mesmo tempo sem critério.
Preciso contratar uma empresa de TI para proteger os dados do meu negócio?
Não é obrigatório. Muitas das medidas mais eficazes; ativar 2FA, configurar controle de acesso, fazer backups em nuvem, treinar a equipe; podem ser adotadas pela própria equipe sem suporte externo. A consultoria especializada pode agregar valor em estágios mais avançados de maturidade digital, como na elaboração de um plano de resposta a incidentes ou na adequação formal à LGPD.
Como saber se houve um vazamento de dados na minha empresa?
Alguns sinais de alerta incluem acessos não autorizados a sistemas, reclamações de clientes sobre uso indevido de suas informações e alertas gerados por ferramentas de monitoramento. Em caso de incidente relevante, a LGPD exige que a empresa comunique tanto a ANPD quanto os titulares afetados; por isso, ter um plano de resposta documentado antes que algo aconteça é parte da proteção.
Cuidar da segurança de dados e escolher ferramentas financeiras confiáveis caminham juntos. Ao processar pagamentos por meio de apps com proteção integrada, como o Mercado Pago; que conta com tokenização e criptografia nas transações;, a sua PME já reduz parte da exposição de dados financeiros dos clientes sem precisar configurar nada adicional. Se você quer conhecer as soluções de cobranças e pagamentos disponíveis para o seu negócio, vale explorar o que o Mercado Pago oferece para PMEs brasileiras.
Consulte condições e tarifas em: https://www.mercadopago.com.br/ajuda/termos-e-condicoes_299